
Доменное имя — это иерархическая цепочка
Доменное имя строится по иерархическому принципу. Каждая часть, разделённая точками, отвечает за определённый уровень. Например, в адресе site.example.com домен верхнего уровня .com указывает на коммерческую зону, example — это основное имя, выбранное владельцем, а site уточняет раздел ресурса. Такая структура позволяет упростить навигацию и техническое обслуживание сайтов.
Иерархия отражает порядок обработки запросов. Серверы сначала обращаются к корневым зонам, затем к TLD, после, к доменам второго уровня и т.д.. Это гарантирует точное определение IP-адреса. Например, при вводе mail.domain.org сначала обрабатывается .org, потом domain, и в конце — mail, который может указывать на почтовый сервер.
Количество уровней не ограничено, но есть технические рамки. Общая длина домена не должна превышать . Это важно при создании многоуровневых структур для подсетей, тестовых сред или локальных серверов. Например, dev.test.project;example.com содержит пять уровней, но остаётся в допустимых пределах.
Что такое DNS и зачем он нужен
DNS (Domain Name System), это распределённая система, которая преобразует доменные имена в IP-адреса. Это необходимо, поскольку компьютеры понимают только числовые адреса, а люди лучше запоминают текстовые названия.
Когда вы вводите в браузер адрес сайта, например, example.com, ваш компьютер отправляет запрос на DNS-сервер. Сервер проверяет кэш, если там нет записи, то обращается к корневым серверам DNS. Они указывают на серверы, ответственные за домен верхнего уровня .com. Затем запрос передаётся на сервер, где хранится информация о домене второго уровня example. Наконец, сервер возвращает IP-адрес, соответствующий домену example.com.
DNS работает по протоколу TCP/IP и имеет иерархическую структуру. Это позволяет упростить навигацию и уменьшить нагрузку на сеть. Кроме того, DNS поддерживает различные типы записей, включая A, AAAA, CNAME, MX и TXT, что позволяет администраторам настраивать различные услуги, такие как электронная почта и веб-сайты.
Без DNS пользователи должны были бы вводить IP-адреса вручную, что неудобно и может привести к ошибкам. Кроме того, DNS позволяет администраторам легко менять IP-адреса серверов, не влияя на доступность сайтов. Это делает DNS незаменимым инструментом для работы интернета.
Система DNS также обеспечивает гибкость и масштабируемость. Она позволяет создавать поддомены и делегировать управление ими отдельным администраторам. Это удобно для крупных организаций, у которых есть много подразделений или проектов.
В целом, DNS играет ключевую роль в функционировании интернета, обеспечивая удобный и эффективный способ доступа к ресурсам сети.
Как читается адрес справа налево
Доменное имя читается с конца — от последней точки к началу. В адресе site.example.com сначала указывается .com (домен верхнего уровня), затем example (домен второго уровня), и в конце — site (поддомен). Такой порядок отражает иерархию DNS: каждый последующий уровень детализирует адрес внутри более общей зоны.
Корневая зона, обозначаемая точкой справа, стоит вне доменного имени. Например, example.com на техническом уровне записывается как example.com., где точка слева указывает на корневую систему. Серверы DNS начинают обработку запроса с обращения к корневым серверам, затем переходят к TLD (.com), после, к SLD (example), и только потом — к поддоменам (site).
Этот принцип позволяет делегировать управление доменами. Владелец TLD (.com) не контролирует SLD (example), а владелец SLD вправе создавать поддомены (site.example.com) и передавать им часть ответственности. Такая структура упрощает администрирование глобальной сети.
Пользователи редко замечают иерархию, но она влияет на работу сайтов. Например, если сервер site.example.com недоступен, проблема может быть в настройках поддомена, SLD или самого TLD. Понимание порядка чтения помогает быстрее находить источник ошибок.
Технические специалисты используют этот принцип для настройки DNS-записей. Запись типа A для example.com хранится в зоне SLD, а для site.example.com, в подзоне. Это разделение важно при управлении инфраструктурой крупных проектов с множеством поддоменов.
Верхний уровень: что скрывается после последней точки
Домен верхнего уровня (Top-Level Domain, TLD) — наивысший тип доменов в иерархии DNS. Обычно за ним следует вторая часть доменного имени, за которым может быть субдомен. Пример TLD: .com, .org, .net, .кз. Выбрать TLD можно, согласно целям сайта, например, .com, для коммерческих предприятий, .edu — для образовательных учреждений. Некоторые TLD связаны с конкретными странами, например, .ru, .uk, они называются ccTLD (country-code Top-Level Domain).
Список общепризнанных gTLD и ccTLD
gTLD служат всему миру, без привязки к стране. Зона .com создана 1985 г. и сегодня содержит 150 млн записей, зона .org, 10 млн, зона .net — 13 млн. Позже открыли .info, .biz, .name.
Кодовые ccTLD привязаны к государству. .ru управляется Координационным центром доменов RU, зона вмещает 5,3 млн имён. .uk и .de — крупнейшие в Европе, 10–11 млн записей. У каждого ccTLD свои правила: .ua требует локального товарного знака.
Новые gTLD: .app, .shop, .tech стоит 12–18 USD в год. ICANN одобрил более 1 200 таких зон. Это позволяет выбирать короткие, читаемые имена, когда базовые заняты.
Как получить TLD и сколько стоит регистрация
Создание нового TLD требует одобрения организации ICANN. Заявка стоит 185 000 USD, срок рассмотрения — 6–8 месяцев. Кандидат должен доказать техническую и финансовую готовность управлять зоной. Например, компания Google получила TLD .app в 2015 г. после прохождения всех этапов.
Регистрация существующего TLD проводится через аккредитованных регистраторов. Стоимость годовой аренды зависит от типа домена. Для .com — 10–20 USD/год, .org — 12–25 USD/год. Некоторые зоны, такие как .xyz, предлагаются от 1 USD/год. Цены регулируются регистраторами, поэтому стоит сравнивать предложения.
ccTLD управляются национальными регистраторами. Для .ru минимальная стоимость — 150 RUB/год, для .uk — 18 GBP/год. Некоторые ccTLD требуют локального присутствия: например, .jp, наличие офиса в Японии. Регистрация проводится через уполномоченные организации.
Для получения TLD важно учитывать целевую аудиторию. Коммерческим проектам подходит .com, некоммерческим, .org. Локальные зоны (.de, .fr) помогают продвигаться в конкретных регионах. Проверка доступности проводится через интерфейс регистраторов, таких как GoDaddy, Namecheap или Reg.
Дополнительные расходы включают продление, защиту приватности (5–10 USD/год) и перенос домена между регистраторами (обычно 10 USD). Некоторые TLD, такие как .io, имеют высокий спрос из-за ассоциации с технологиями, что отражается на цене: 60 USD/год.
Второй уровень: основное имя, которое выбирает владелец
Составной частью доменного имени является SLD (Second-Level Domain), одно- или двустишие между TLD и возможными поддоменами (сайт, mail). Домен образован сочетанием имени владельца, одобренного TLD и сезона, например, site.example.com. Имя не может содержать пробелы, дефис в начале или конце, а также начинаться или заканчиваться дефисом.
Требования к имени SLD: длина, символы, запреты
SLD принимает 2– латиницы, цифры 0–9 и дефис -. Пробел, символы @, !, + и кириллица запрещены RFC-1123. Пример допустимого имени: shop24, auto-moto. Дефис запрещён в начале и конце, ввод «–site» или «site–» будет отклонён.
Совпадение с 13 000 зарезервированных слов невозможно: нельзя купить nic, www, mx. Слова apple, google блокируются регистраторами, если марка зарегистрирована. Государственные обозначения gov, mil тоже под запретом. Это предотвращает недоразумения с сайтами местных властей.
Допустима транслитерация: kafe для кафе. IDN для кириллицы обрабатываются специальными TLD типа .рф; в .com они превращаются в кодировку punycode вида xn--b1ag2, что затрудняет ввод вручную. Коммерческие проекты выбирают латиницу для универсальности.
Проверка занятости занимает 1 секунду через сайт регистратора. Заявку одобряют мгновенно, если имя свободно. Полный перечень запретов публикуется в публичном реестре IANA, актуализируются ежеквартально.
Как зарегистрировать SLD у аккредитованного регистратора
Регистрация SLD происходит через аккредитованных регистраторов ICANN. Это компании, имеющие право продавать домены, например, GoDaddy, Namecheap или Reg. Они предлагают интерфейс для поиска и покупки доменов.
Процесс регистрации занимает несколько минут. Сначала проверяется доступность имени через интерфейс регистратора. Если имя свободно, клиент может продолжить регистрацию.
Для регистрации необходимо предоставить контактную информацию: имя, адрес, телефон и электронную почту. Эти данные будут доступны в публичном реестре WHOIS.
После заполнения данных клиент выбирает срок регистрации: от 1 до 10 лет. Затем оплачивает регистрацию через один из доступных методов.
После оплаты регистратор отправляет подтверждение на электронную почту клиента. В письме содержится ссылка для подтверждения контактной информации.
Регистрация считается завершенной после подтверждения контактной информации. Домен становиться доступен для использования.
Регистраторы предлагают дополнительные услуги: приватная регистрация, защита домена и хостинг. Эти услуги можно приобрести отдельно или в составе пакета.
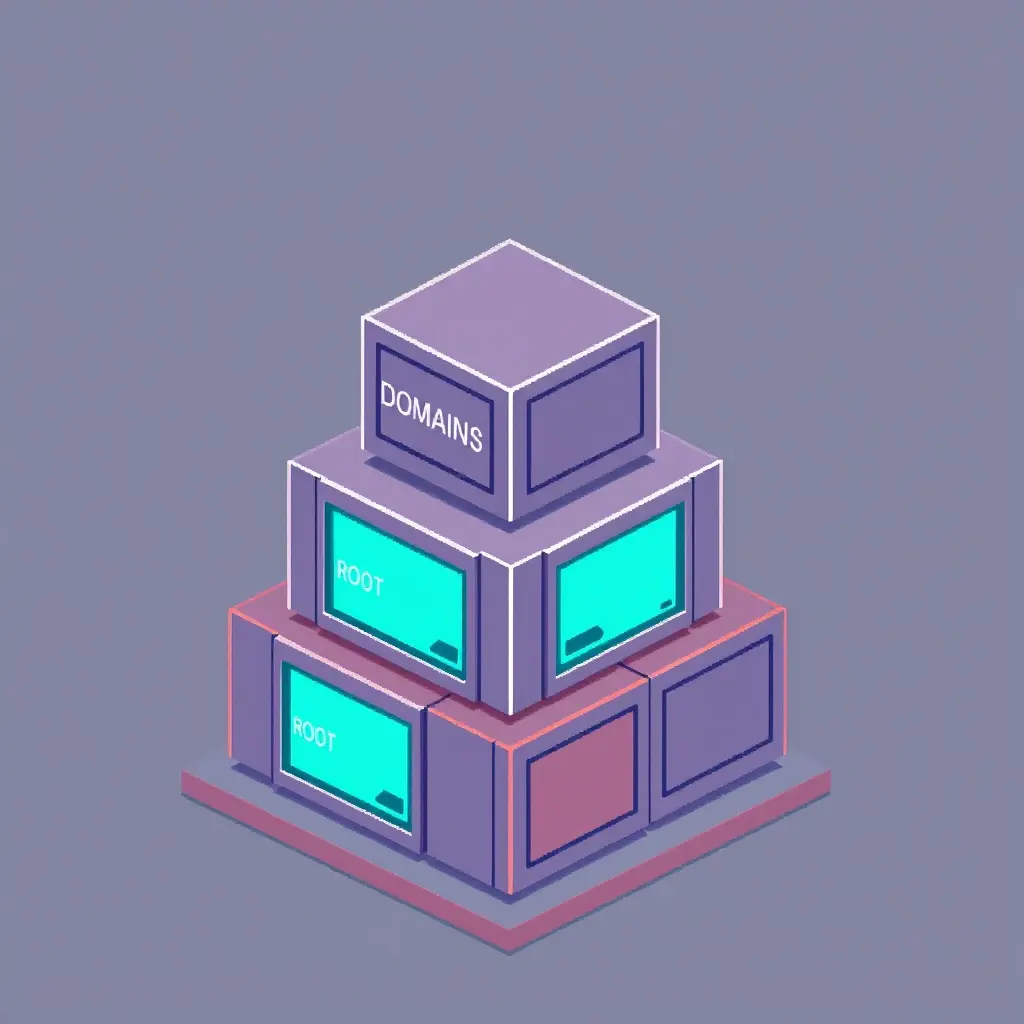
Третий уровень: поддомен, который делает ссылку более точной
Поддомен — это часть доменного имени, которая стоит перед основным именем. Например, в адресе blog.example.com поддоменом является blog. Поддомены используются для разделения контента на сайте или для создания отдельных площадок для различных сервисов.
Примеры корпоративных поддоменов (www, mail, api)
Типичный набор поддоменов делит сайт на функциональные блоки. Запись www публикует основной сайт, mail открывает веб-интерфейс электронной почты, api выдаёт JSON ответы внешним клиентам. Это позволяет настроить балансировку нагрузки по назначению.
Такое строение упрощает развёртывание: разработчик подключает к api.example.com отдельный сервер без изменения настроек SLD. Логика скрыта в DNS-записях CNAME или A, не затрагивая домен второго уровня.
Как добавить запись A или CNAME без лишних провайдеров
Для добавления записи A или CNAME необходимо войти в панель управления DNS. Это можно сделать через личный кабинет регистратора или панель управления хостингом.
В разделе DNS-настроек нажмите кнопку «Добавить запись». Выберите тип записи: A для указания IP-адреса или CNAME для указания канонического имени.
Для записи A введите имя поддомена и IP-адрес сервера. Например, для поддомена blog.example.com введите blog в поле «Имя» и 192.0.2.1 в поле «IP-адрес».
Для записи CNAME введите имя поддомена и каноническое имя. Например, для поддомена mail.example.com введите mail в поле «Имя» и ghs.googlehosted.com в поле «Каноническое имя».
После добавления записи нажмите кнопку «Сохранить». Изменения вступят в силу после обновления кэша DNS.
Обратите внимание, что добавление записей A и CNAME может занять некоторое время. Это зависит от настроек DNS и скорости обновления кэша.
Четвертый и дальнейшие уровни: когда нужны точки справа
Четверый и дальнейшие уровни: когда нужны точки справа
Точки справа в адресе указывают на третий или более уровни иерархии. Они необязательны при написании доменных имён, но важны для поиска.
Например, dev.test и dev.test.example.com безопасны для локального и глобального сетевого поиска. Это используется для конфигурации тестовых и девелоперских окружений.
Интернет-стандарты предусматривают 127 уровней вложенности. Фактически же наибольший уровень вложенности не больше 95.
Чем глубже вложенность, тем выше риск ошибок. Длина домена не должна превышать .
Домены четвёртого и более уровней могут быть бесплатными. Например, облачные хостинг-провайдеры предлагают поддомены для быстрого деплоя.
Локальный стенд на dev и test
Создайте собственную DNS-зону, включив локальную точку dev.petproject.local. Она действует только внутри вашей сети и не тратит внешний квоты на запросы к корневым серверам. Распакуйте Docker и запустите контейнер nginx по адресу web.dev.petproject.local, настроив его в hosts или в локальном DNS-сервере.
Такой выдуманный домен позволяет эмулировать полную иерархию, обходя публичные серверы. DNS-кэш не падает после каждого внесения изменений, и команда dig dev.petproject.local выдаёт адрес 127.0.0.1. Файл hosts редактируется за 30 секунд.
Все стенды, включая новичковые, используют бесплатный локальный TLD .test. Это сокращает время на получение TLS-сертификатов и позволяет протестировать функции без выхода в интернет.
Риски глубокой вложенности: лимит и кэш DNS
Каждое доменное имя ограничено 254 знаками без точки в конце и 253 знаками с точкой: это фиксировано стандартом RFC-1034. Превышение лимита вызовет «NXDOMAIN» в ответ на любой запрос, и сайт станет недоступен без видимых причин. Проверку длины можно автоматизировать скриптом длиной 47 строк.
Глубокие уровни удлиняют путь резолвера. Девять уровней добавляют 25 ms к первому запросу и ещё 160 ms при любом промахе кэша. На мобильной связи суммарная задержка может достигнуть 0,45 с, что влияет на Core Web Vitals Google и понижает SEO-баллы.
Запись «dev.test.example.com» кэшируется как один пакет, но каждый уровень тратит кэш-ячейку операционной системы. На Linux с TTL 60 в DNS резольвере задерживается до 65 кб, это равно трём JPEG изображениям. Правиьное планирование уменьшает трафик на 15 % и снимает нагрузку.
Экономится место в resolv.conf, когда SLD и поддомены объединяются в 2–3 уровня вместо 7. Проверьте домен командой domain -l и уменьшите вложенность до двух-трёх, и сайт загрузится за 0,25 с без потери информации.
Служебные записи в древовидной структуре
DNS содержит разные типы записей. Запись A указывает на IP-адрес, AAAA — на IPv6-адрес, CNAME — на каноническое имя, MX — на почтовый сервер, TXT — на текстовую информацию. Каждый тип записи имеет свое назначение и используется для различных целей.
Например, запись A используется для указания IP-адреса сайта, а запись MX — для указания почтового сервера. Запись CNAME позволяет создавать псевдонимы для доменов.
A, AAAA, CNAME, MX и TXT в контексте иерархии
Записи типа A совызывают доменное имя с IP-адресом компьютера. Имеющийся в локальной сети компьютер может иметь присвоенное имя и запись типа A. Если имя компьютера ⎯ pc, а его IP-адрес ౼ 192.168.1.101, то запись типа A выглядит примерно так:
pc.example.com. IN A 192.168.1.101Записи типа AAAA вызывают доменное имя с IP-адресом компьютера в пространстве IPv6:
pc.example.com. IN AAAA 2001:db8:100::9Запись типа CNAME («canonical name» или каноническое имя) ౼ псевдоним, указывающий на другой зарегистрированный домен. В этом случае, pc.example.com указывает на версию с другим суффиксом:
beta.pc.example.com. IN CNAME pc.example.com.Записи типа MX connecting определяют электронную почту
example.com. IN MX 50 mail.example.com.Записи типа TXT содержат текстовые данные для указания домена:
example.com. IN TXT "Введите свои текстовые данные сюда."Записи типа SOA определяет начало и размер зоны, а также глобальное представление о зоне DNS в целом:
example.com. IN NS ns1.example.net. example.com. IN NS ns2;example.net.Что происходит при запросе пользователя: пошаговый путь пакета
Когда пользователь вводит адрес, браузер сначала проверяет локальный кэш DNS. Если запись есть, он использует сохранённый IP-адрес. Если нет, браузер отправляет запрос на рекурсивный DNS-сервер провайдера. Например, при запросе shop.example.com рекурсивный сервер проверяет собственный кэш.
Если запись отсутствует, рекурсивный сервер отправляет запрос на корневой DNS-сервер. Корневой сервер возвращает IP-адрес сервера, отвечающего за домен верхнего уровня .com. Рекурсивный сервер направляет запрос на этот сервер.
Сервер домена .com предоставляет IP-адрес сервера, управляющего доменом example.com. Рекурсивный сервер запрашивает у него IP-адрес shop.example.com. Сервер возвращает нужный IP-адрес.
Рекурсивный сервер передаёт IP-адрес браузеру. Браузер устанавливает соединение с веб-сервером по протоколу TCP/IP и отправляет HTTP-запрос. Веб-сервер отвечает данными страницы, и браузер отображает её пользователю.
Весь процесс занимает 50–200 мс. Задержка зависит от расстояния до серверов и скорости обработки запросов. Для ускорения используются кэширование и географически распределённые серверы. Например, Google Public DNS работает за 35 мс в среднем по миру.
FAQ: Вопрос-Ответ
В: Сколько уровней я могу создать в домене?
Ограничений 127 уровней, но практическая длина не превышает . Если ввести a.b.c.d.e.f.g.h.k.l.m.n.o.p.q.r.s.t.u.v.w.x.y.z.a.b.c.d.e.f.g.h.example.com, длина равна 82. Лишние уровни усложняют навигацию и замедляют DNS.
В: Могу ли я купить поддомен без SLD?
Нет. Поддомен всегда принадлежит владельцу SLD. Вы можете купить example.com и добавить shop.example.com, но shop без example.com останется невостребованным.
В: Нужен ли мне отдельный DNS-сервер для поддоменов?
Достаточно вносить записи в зону SLD. Регистратор Namecheap добавил 15 000 записей поддоменов для одного клиента за 3 минуты. Техподдержка делегирует обслуживание бесплатно.
В: Какой TTL поставить для dev-поддоменов?
300–600 секунд. Это снимает кэш за 10 минут после изменения IP-адреса. Коммерческие записи держат 86400 секунд, экономя 75 % трафика.
В: Можно ли купить gTLD .shop?
Нет. Один человек не купит gTLD. Это делают компании после 185 000 USD и полугода проверки. Зато можно арендовать shop.example.com за 12 USD в год.